SICHERHEITSLÜCKE BEI WECHSELRICHTERN · 7. OKTOBER 2026
 Sungrow
Sicherheitsforscher gelangt ohne Passwort in die Sungrow-Cloud
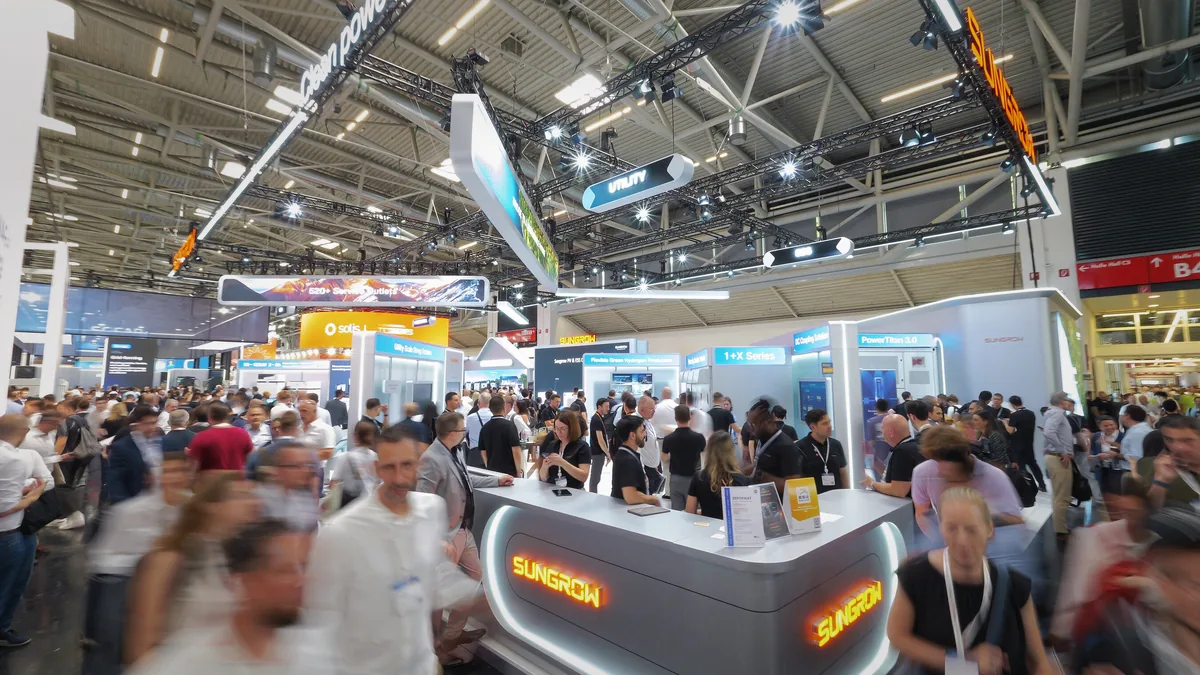
Marlon Starkloff von der IT-Sicherheitsfirma Jakkaru kam über einen Fehler im Login bis in die Administratorkonten der Cloude des chinesischen Wechselrichter-Herstellers Sungrow. Von dort ließen sich Wechselrichter und Speicher in ganz Europa steuern. Sungrow schloss die Lücke innerhalb eines Tages.
Sungrow gehört neben Huawei zu den größten Herstellern von Solar-Wechselrichtern weltweit. Der chinesische Konzern hatte bis Ende 2025 mehr als 1.000 Gigawatt Leistungselektronik installiert. Kund*innen verfolgen ihre Anlage über das Portal iSolarCloud, über dieselbe Plattform verwalten Installateure und Sungrow selbst die Geräte.
Genau dort setzte Starkloff an. Beim Login übermittelt die App neben Nutzername und Passwort einen Wert für die Art der Anmeldung. Setzten die Forscher diesen Wert auf fünf, habe das System sie beim angegebenen Konto angemeldet und das Passwort ignoriert. Das schreibt Starkloff in seinem Bericht auf der Jakkaru-Website. Eine Login-Benachrichtigung an die Kontoinhaber habe die Plattform nicht verschickt.
Administratoren steuern über die Sungrow-Cloud ganze Kontinente
Von normalen Kundenkonten arbeitete sich Starkloff nach oben. Nutzer und Organisationen hängen in der iSolarCloud hierarchisch zusammen, jedes Konto sieht die E-Mail-Adresse der übergeordneten Ebene. Ein zweites Datenleck lieferte die Adressen von Support- und Administratorkonten. So gelangte er zunächst in die Management-Konten deutscher Anbieter wie Enpal und 1Komma5°, schließlich in die Administratorkonten von Sungrow.
Sungrow betreibt vier regionale Server: für Europa, China, Australien und den Rest der Welt. Der Fehler steckte in der Logik der Plattform und betraf deshalb alle vier. Mit Administratorrechten lassen sich laut Jakkaru alle Anlagen einer Region auflisten, ändern, starten und stoppen, Wechselrichter wie Batteriespeicher. Auch neue Firmware hätte ein Angreifer auf jedes Gerät spielen können, das mit der Cloud verbunden ist.
Die Größenordnung hat die ZEIT nachgerechnet. In Europa hängen rund 470.000 Sungrow-Anlagen an der Cloud, knapp 250.000 davon in Deutschland mit zusammen 7,8 Gigawatt Spitzenleistung. Ein Screenshot aus dem Europa-Panel zeigte Ende August eine Echtzeitleistung von 17,59 Gigawatt. Die Netzbetreiber im kontinentaleuropäischen Verbundnetz halten Reserve für den plötzlichen Ausfall von drei Gigawatt vor (mehr dazu: Wie ein großer Blackout Deutschland treffen kann).
Sungrow schließt die Lücke binnen eines Tages
Jakkaru meldete den Fund sofort an Sungrow. Der Hersteller spielte innerhalb eines Tages einen Hotfix ein, also eine schnelle Notreparatur, und startete eine Ursachenanalyse. Die Lücke ist seitdem nicht mehr ausnutzbar. „Die Kommunikation mit dem Sungrow-Sicherheitsteam war hervorragend“, schreibt Starkloff, besser als mit anderen Solarherstellern zuvor.
Gegenüber der ZEIT erklärte Sungrow, die Lücke sei nach internen Erkenntnissen nicht von anderen ausgenutzt worden. Fragen nach dem Ausmaß und danach, ob Behörden und Kund*innen informiert wurden, beantwortete das Unternehmen nicht. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) bewertet den Vorfall als kritisch. Plattformen, über die sich so viel Leistung direkt steuern lässt, müssten sehr gut geschützt sein, sagte ein Sprecher.
Bundesnetzagentur prüft strengere Regeln für Wechselrichter
Jakkaru rät Betreiber*innen, die Cloud-Anbindung ihrer Anlage zu überdenken und sie möglichst nur für Firmware-Updates ins Netz zu lassen. Hersteller sollten Kunden- und Administrationsplattform trennen, damit ein kompromittiertes Kundenkonto keinen großen Schaden anrichten kann. Ähnliche Fragen hatte im Sommer schon die Sicherheitslücke bei Hoymiles aufgeworfen.
Gesetzlich gelten Wechselrichter bislang nicht als kritische Infrastruktur. Der europäische Cyber Resilience Act führt sie weder als „wichtige“ noch als „kritische“ Produkte, und die Schwellenwerte des BSI-Gesetzes gelten für jede Anlage einzeln.
Das Regelwerk zur NIS2-Richtlinie für den Energiesektor soll nach Angaben der Bundesnetzagentur frühestens 2027 in Kraft treten. Ob dann nur noch Geräte aus der EU zugelassen werden, sei Teil der laufenden Bewertung. Für EU-geförderte Projekte hat Brüssel bereits entschieden: Ab 1. November sind dort Wechselrichter von Hochrisiko-Herstellern ausgeschlossen.
Die Electrotech-Revolution, also der Umbau von Strom, Wärme und Verkehr auf Solar, Wind und Batterien, nutzt in Europa vor allem Hardware aus China. Für die Sicherheit der verbauten Systeme müssen Europa und Deutschland deshalb selbst sorgen. Kleiner wird die Abhängigkeit nur, wenn jetzt eine konsequente Kreislaufwirtschaft entsteht. Die Rohstoffe aus importierten Solarmodulen, Wechselrichtern und Speichern könnten dann in die nächste Generation eigener Technologie fließen, ein Schritt auf dem Weg zum Elektrostaat.
 PPC
ENERGIE
 HEIONTEC
ENERGIE
ENERGIE
 USAID Pakistan
ENERGIE
 PPC
ENERGIE
 SAENA
ENERGIE